
Serviciul Român de Informații a emis o reacție oficială, în urma apariției informațiilor privind “încercarea de compromitere a unei instituții guvernamentale din plan național, la sfârșitului anului trecut, de către actorul cibernetic rus APT TURLA”. SRI, prin Centrul Național Cyberint, a identificat atacul în decembrie 2025 și a implementat măsuri de contracarare și de remediere a efectelor.
Specialiștii explică faptul că “atacatorii au exploatat o serie de vulnerabilități sistemice la nivelul sistemelor de operare Microsoft, însă în urma intervenției Centrului Național Cyberint atacul a fost oprit. Nu au fost identificate exfiltrări de date sensibile, serviciul de e-mail afectat fiind remediat. De asemenea, SRI a informat beneficiarii legali și, totodată, aspectele respective au făcut obiectul cooperării cu partenerii europeni, la nivelul comunității de intelligence, precum și cu cei de la nivelul UE și NATO”.
SRI precizează că are în derulare măsuri investigative complexe care vizează și alte secvențe conexate cu campanii cibernetice implementate de Federația Rusă.
Incidentul a fost semnalat, marți, de specialiștii companiei de securitate cibernetică ESET. Instituția în cauză nu a fost numită nici de SRI, nici de ESET. Compania a detaliat că atacul a avut loc prin intermediul serviciului Microsoft Exchange.
ESET a explicat că pe 28 noiembrie anul trecut, a descoperit setul de instrumente care instalează un cod care examinează e-mail-uri pe un server Exchange al unei organizații guvernamentale din Kazahstan: “Ceea ce inițial părea a fi o serie de componente suspecte separate s-a dovedit curând a fi un set de instrumente nedocumentat până atunci – o colecție de malware modular .NET concepută pentru a rula pe servere Microsoft Exchange, a primi comenzi, a le executa în memorie, a cartografia organizația compromisă și a colecta mesaje de e-mail selectate. După ce ne-am perfecționat metodele de detectare, am descoperit același set de instrumente la o organizație guvernamentală din România – compromisă pe 23 decembrie 2025 – unde era configurat să identifice e-mailurile trimise către sau primite de la Organizația Tratatului Atlanticului de Nord (NATO) și de la Uniunea Europeană (UE)”.
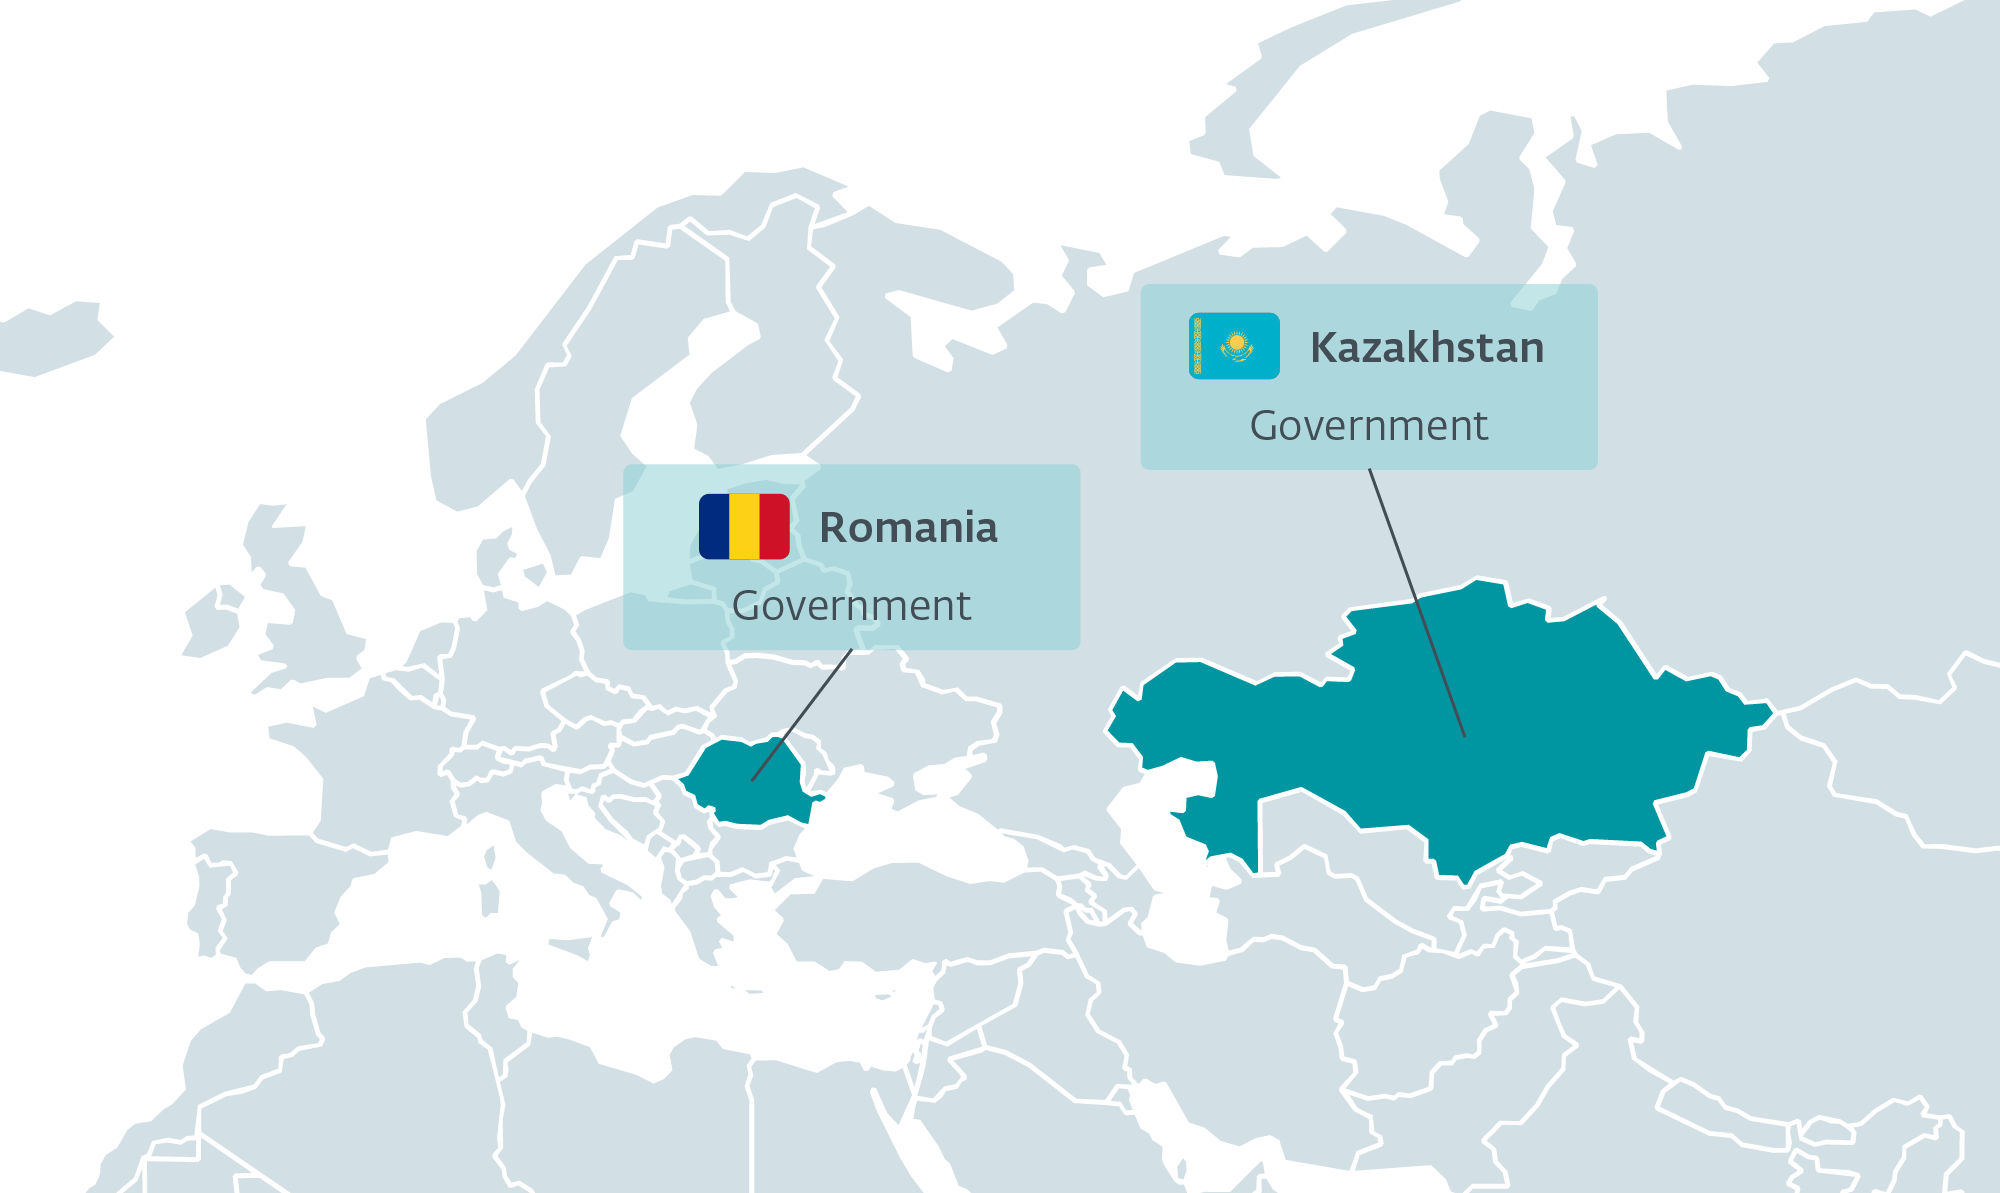
Specialiștii ESET arată că Turla, cunoscută și ca Snake, este activă cel puțin din 2004 și, în general, este considerată ca făcând parte din Serviciul Federal de Securitate al Federației Ruse (FSB). Țintele sale obișnuite sunt guvernele, misiunile diplomatice și organizațiile din domeniul apărării, în principal din Europa, Asia Centrală și Orientul Mijlociu.
Foto, hartă: ESET Research
Echipa Biziday nu a solicitat și nu a acceptat nicio formă de finanțare din fonduri guvernamentale. Spațiile de publicitate sunt limitate, iar reclama neinvazivă.
Dacă îți place ce facem, poți contribui tu pentru susținerea echipei Biziday.