
Aproape 200 de site-uri ale unor organizații importante din întreaga lume riscă să fi fost vizate de un atac cibernetic prin care hackerii au încercat să fure datele cardurilor bancare, criptomonede și să compromită dispozitivele Apple, în special iPhone-uri. Printre site-urile vizate s-au numărat cele ale BBC, CNN, Zoom, HSBC, IKEA, Salesforce, Equifax și Air France-KLM.
Potrivit cercetătorului în securitate informatică Scott Helme, care a descoperit atacul, site-urile respective au fost expuse unui cod JavaScript malițios, introdus prin intermediul platformei Optimizely. Aceasta este utilizată de companii pentru a testa și modifica aspectul și funcționalitatea site-urilor lor, în funcție de comportamentul vizitatorilor. Practic, platforma permite modificarea anumitor elemente ale unui site fără ca organizația să fie nevoită să schimbe direct codul principal al acestuia.
Hackerii au exploatat o vulnerabilitate a produsului Optimizely Web Experimentation și au reușit să introducă propriul cod în proiectele unor clienți. Astfel, codul malițios putea ajunge la utilizatori atunci când aceștia accesau site-urile respective, fără să fie necesar ca serverele sau sistemele informatice ale fiecărei organizații să fie compromise separat.
Codul avea mai multe obiective, după cum explică experții. Astfel, în cazul tranzacțiilor cu criptomonede, încerca să înlocuiască adresa portofelului digital al destinatarului cu una controlată de atacatori. În acest fel, o persoană care intenționa să transfere criptomonede putea ajunge să trimită banii direct în contul hackerilor, fără să observe modificarea.
De asemenea, scripturile malițioase încercau să colecteze datele cardurilor bancare introduse de utilizatori pe site-uri, să fure cookie-uri și capturi de ecran și să livreze cod de exploatare destinat dispozitivelor Apple cu sistem de operare iOS. Cookie-urile sunt fișiere mici prin care site-urile păstrează informații despre utilizatori și sesiunile lor de autentificare. Furtul acestora poate permite atacatorilor, în anumite condiții, să preia accesul la conturi fără să cunoască parola.
Potrivit lui Helme, portofelele digitale controlate de atacatori au primit aproximativ 7.040 de dolari în criptomonede, în decurs de circa nouă ore, pe 16 noiembrie. Nu este clar câți utilizatori au fost afectați în total sau dacă toate metodele de atac au avut succes.
Compania Optimizely a confirmat incidentul și a precizat că o persoană neautorizată a exploatat o vulnerabilitate a produsului său Experimentation pentru a introduce cod JavaScript malițios în proiectele unor clienți. Compania susține că a blocat vulnerabilitatea, a eliminat codul introdus de atacatori, a securizat conturile afectate și a implementat măsuri suplimentare de protecție.
Mai multe dintre organizațiile vizate au început propriile investigații. Salesforce a dezactivat preventiv scripturile furnizate de Optimizely, în timp ce Equifax a anunțat că nu a identificat dovezi privind compromiterea propriilor sisteme. HSBC a precizat că scripturile neautorizate nu au fost active pe site-urile sale.
Incidentul evidențiază riscurile generate de dependența companiilor de servicii și instrumente informatice furnizate de terți, după cum explică experții în securitate cibernetică. Chiar dacă sistemele unei organizații sunt bine protejate, compromiterea unei platforme externe integrate în site-ul său poate permite atacatorilor să ajungă simultan la utilizatorii mai multor companii.
Separat, la câteva ore după apariția primelor informații despre atacul cibernetic asupra Optimizely, mai multe servicii online ale Apple au început să întâmpine probleme de funcționare. Potrivit paginii oficiale de monitorizare a companiei, au fost afectate serviciile iCloud Account & Sign In, App Store, Apple Music și AppleCare on Device. Problemele de autentificare în conturile iCloud au făcut ca unii utilizatori să nu se poată conecta la serviciile Apple, iar alții au raportat că nu au reușit să activeze telefoane iPhone noi sau să descarce actualizări.
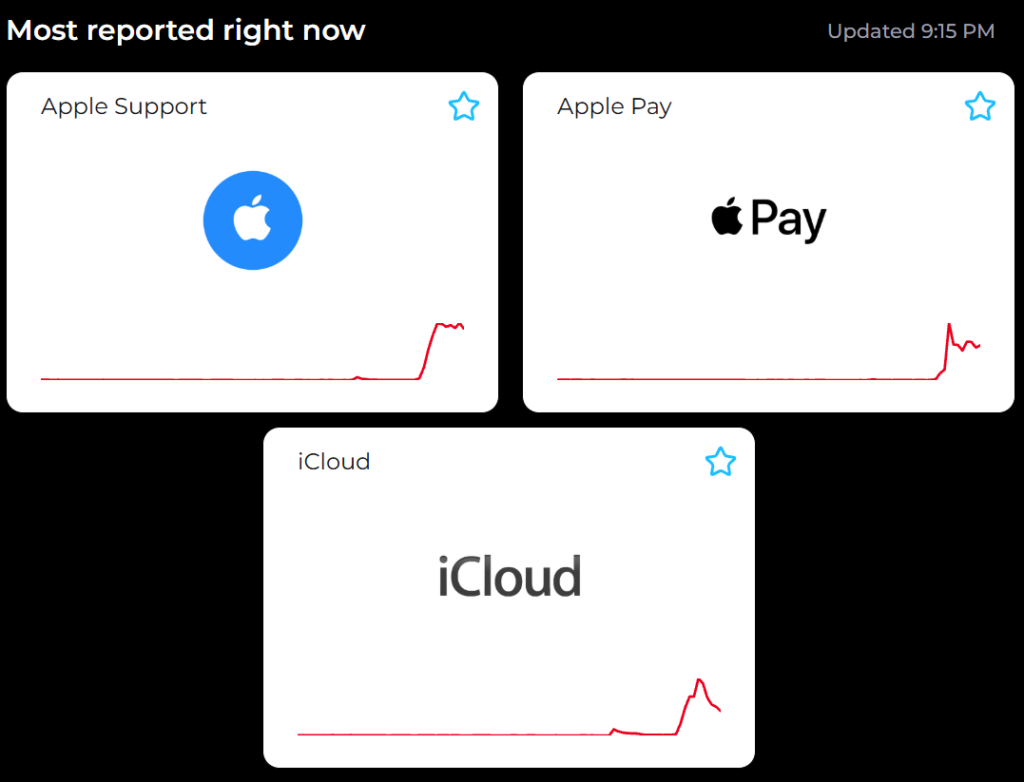
Apple a confirmat existența problemelor prin intermediul paginii sale de stare a serviciilor, însă nu a oferit deocamdată o explicație privind cauza acestora sau un termen pentru remedierea lor. Nu există informații care să indice că întreruperile au legătură cu atacul asupra platformei Optimizely. De altfel, nici celelalte întreruperi importante înregistrate în ultimele zile la servicii precum Microsoft Outlook și Teams nu au fost atribuite unor atacuri cibernetice, ci unor probleme tehnice.
Surse: Reuters, TechCrunch
Echipa Biziday nu a solicitat și nu a acceptat nicio formă de finanțare din fonduri guvernamentale. Spațiile de publicitate sunt limitate, iar reclama neinvazivă.
Dacă îți place ce facem, poți contribui tu pentru susținerea echipei Biziday.